
设置 Windows 11 的 PIN 时,总被“太简单”“不能连续数字”拦下来?公司电脑丢了,IT 又只能在“放着不管”和“整盘抹掉”之间二选一?小编先说结论:微软 2026 年 11 月 13 日推送给 Windows 11 Insider“实验(Future Platforms)”通道的预览版,正好改了这两件事。
简单讲:个人账户的 Windows Hello PIN 默认六位数字,也可以改回四位,而且不再强制您混入字母、符号;企业这边,Intune 新增 Remote Lock(远程锁定),丢了的电脑只锁不删,找回来后由管理员解锁就能接着用。
注意:这是实验通道的早期测试功能,什么时候进入正式版,微软还没给时间表。
Windows Hello PIN:个人账户不再被复杂规则卡住
以前在个人电脑上建 PIN,输个四位数或者常见的顺序数字,系统经常直接拒绝,要您加字母、特殊字符,或者避开连续数字。本来只是个“解锁本机的小密码”,最后却成了另一个要死记的密码。
这次微软重做了 PIN 的创建流程,要点有三个:
- 默认六位数字,可改四位:个人账户默认要求六位纯数字 PIN,想登录更快,也能切回四位。
- 取消强制复杂规则:个人账户不再拦截常见数字序列,也不要求混用字母和符号。原因是 Windows Hello 的 PIN 绑定在本机的 TPM(可信平台模块,简单说是主板里的安全芯片)上,不会通过网络传输,没必要套用网站密码那套规则。
- 公司账户规则照旧:用工作或学校账户登录的话,设置界面同样会变清爽,但组织原来设定的 PIN 长度和复杂度策略仍然强制生效。
想了解 Windows Hello 的原理,可以看微软官方的 Windows Hello 企业版文档。
Intune Remote Lock:丢了电脑,先锁住不用抹盘
员工说笔记本找不到了,以前管理员为了保住公司数据,常常只能远程擦除。可一旦电脑一小时后在会议室或出租车上找到,重装系统、恢复数据又是半天。Remote Lock 就是为这种“可能只是放错地方”的场景准备的,适用于通过 Microsoft Intune 管理的设备。
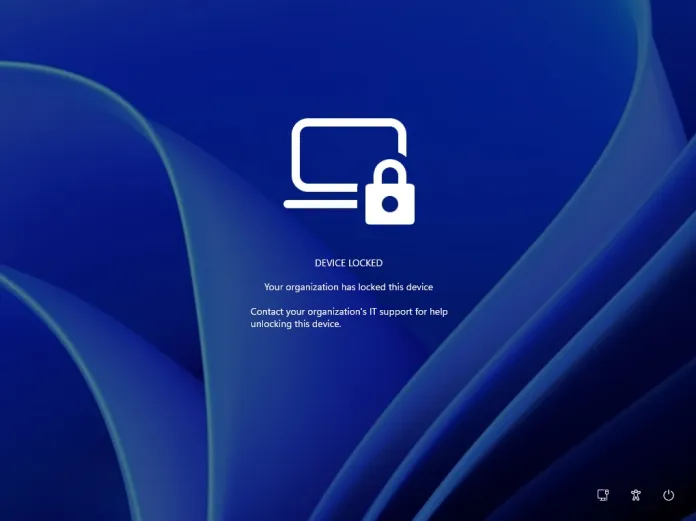
下面这张表对比了传统远程擦除和 Remote Lock 的区别:
| 对比项 | 传统远程擦除 | Intune Remote Lock |
|---|---|---|
| 当前登录会话 | 终止并清除 | 立即注销 |
| 登录方式 | 随系统重置一并移除 | 暂时隐藏,只显示“设备已锁定”界面 |
| 用户数据和应用 | 被删除 | 完全保留在硬盘上 |
| BitLocker 加密 | 重置或清除 | 继续保持启用 |
| 恢复方式 | 需要重新注册设备 | 管理员远程解锁,用户继续工作 |
管理员在 Intune 里触发 Remote Lock 后,Windows 会立刻注销所有会话,隐藏本地和云端的全部登录入口,并显示专门的“设备已锁定”界面。机器里的东西一样不删:设备仍然留在 Intune 管理中,BitLocker 加密照常生效,本地文件原封不动。
另外还有两个新配置项:LockReason(锁定原因)和 RecoveryHint(恢复提示)。管理员可以在锁屏界面写明为什么锁、该联系哪个服务台,捡到电脑的人或者员工本人一看就知道怎么处理。电脑找回后,只有授权的管理员能远程解锁。相关管理说明可以查看 Microsoft Intune 官方文档。
对普通用户和 IT 团队意味着什么
实验通道算是新功能的早期试验场,要先到更广的 Insider 通道,再进正式更新,中间内容还可能调整。不过这两项改动都戳中了实际痛点:个人用户终于能用接近手机的方式设 PIN,IT 部门也多了一个“可撤销”的应急开关。
想看更多 Windows 预览版动向,可以留意微软 Windows Insider 官方博客。
常见问题(FAQ)
我现在的电脑能用上这个新 PIN 设置吗?
暂时只有加入 Insider 实验通道并装上这个预览版的设备才有,正式版还没推送,建议别为了尝鲜把主力机加入测试通道。
PIN 不要求复杂了,会不会不安全?
PIN 只绑定在这台电脑的 TPM 上,不会发到网上,攻击者拿不到电脑就用不了。不过电脑本身丢了的话,太简单的数字还是容易被猜,小编建议别用生日或 123456。
公司电脑的 PIN 规则会变吗?
不会,工作或学校账户仍然按组织设定的长度和复杂度策略执行,变的只是设置界面。
Remote Lock 会删除电脑里的文件吗?
不会,文件、应用、Intune 注册状态和 BitLocker 加密都保持原样,只是把登录入口暂时关掉。
电脑被远程锁定后,我自己能解锁吗?
不能,只有授权的管理员能在 Intune 里解除锁定,所以锁屏上的 RecoveryHint 会写明该联系谁。